Aller au contenu
Sécurité

Ce qui reste chez vous, ce qui est hébergé chez Donavrix.

Une architecture pensée pour limiter ce qui quitte vos systèmes. Résumé des principes de sécurité de Donavrix. Pour une demande d’information détaillée dans le cadre d’un pilote, contactez l’équipe.

La frontière, dans les deux sens.

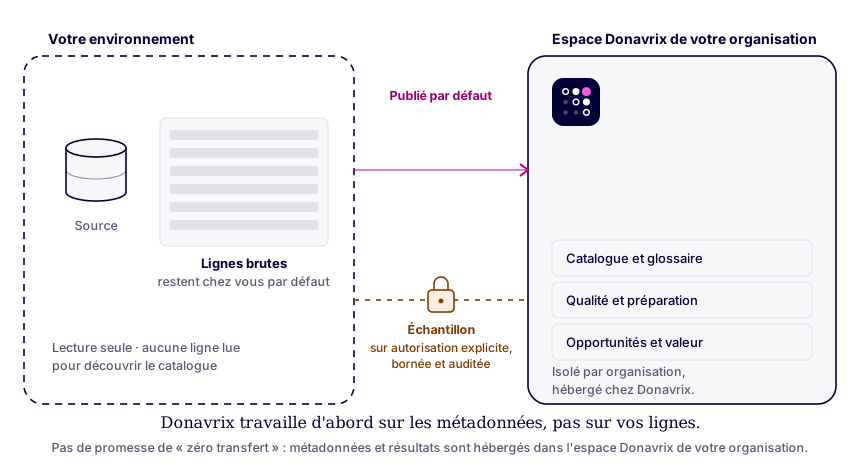
Chez vous

Vos lignes de données.

  • Par défaut, les données brutes restent dans vos systèmes.
  • Donavrix s’y connecte avec un compte en lecture seule, vérifié avant toute analyse.
  • L’inventaire ne lit aucune ligne ; le profilage d’une table exige un droit de lecture accordé explicitement.
Chez Donavrix

Les métadonnées et les résultats.

  • Métadonnées, schémas et relations entre objets.
  • Statistiques agrégées et résultats de qualité ; les valeurs extrêmes des colonnes classées comme données personnelles sont masquées, une fois l’objet classifié.
  • Classifications, évaluations de préparation et diagnostics, dans l’environnement de données dédié à votre organisation.

Ce qui protège vos sources.

Lecture seule, chiffrement et autorisation explicite : ce que Donavrix lit dépend de ce que vous accordez.

Metadata-first

Par défaut, les données brutes restent dans vos systèmes. Donavrix conserve des métadonnées et des résultats agrégés, dans la limite de ce que vous autorisez.

Accès en lecture seule aux sources

Avant toute analyse, Donavrix vérifie que le compte fourni ne peut ni écrire, ni créer, ni administrer. Sinon, la connexion est refusée avec le motif.

Chiffrement en transit (TLS)

Les connexions aux sources de données utilisent TLS avec vérification du certificat (verify-full) ; une autorité de certification privée peut être fournie.

Gestion des secrets

Les mots de passe des sources sont chiffrés et ne sont jamais réaffichés ; les secrets d’exploitation sont conservés dans un gestionnaire de secrets dédié.

Autorisation explicite des documents

Aucun contenu de document n’est consulté par Donavrix sans autorisation explicite de votre organisation, révocable à tout moment (dépôt de documents en validation).

Ce qui isole votre organisation.

Chaque organisation dispose de son propre environnement de données ; chaque requête est limitée à l’organisation du membre et à son rôle.

Data Plane dédié par client

Le catalogue et les analyses d’une organisation sont conservés dans un environnement de données qui lui est propre, distinct de ceux des autres clients.

Control Plane partagé

Il gère les comptes, les organisations, les rôles et le routage vers les environnements de données. Il ne contient pas les catalogues ni les analyses des clients.

Isolation des clients

Une organisation ne peut pas lire ni modifier les données d’une autre : chaque requête est limitée à l’organisation du membre.

Contrôle d’accès par rôle (RBAC)

Chaque membre a un rôle dans son organisation ; chaque requête vérifie l’appartenance et la permission nécessaire.

Sécurité au niveau des lignes (RLS)

En plus des contrôles applicatifs, la base de données limite chaque lecture et écriture à l’organisation concernée.

Moindre privilège

Chaque composant ne dispose que des droits nécessaires à sa tâche ; le service applicatif n’a aucun droit d’administration sur les bases.

Audit

Les actions sensibles (organisations, rôles, invitations, sources, analyses) sont journalisées, sans secret.

Résidence des données

Le Control Plane est hébergé au Canada.

Documents pour l’IA.

Aucun contenu de document n’est consulté par Donavrix sans autorisation explicite de votre organisation, révocable à tout moment (dépôt de documents en validation).

Entre le dépôt d’un document et sa consultation par Donavrix, deux gestes distincts : l’import (extraction du texte), puis l’autorisation explicite, qui crée les passages consultables. Cette autorisation est révocable à tout moment.